受託の仕事は、顧客情報の塊です。先方担当者の名前とメールアドレス、サーバーやCMSの管理画面、まだ公表していない新サービスの企画書。制作や開発を任されるということは、その会社の内側を預かるということでもあります。
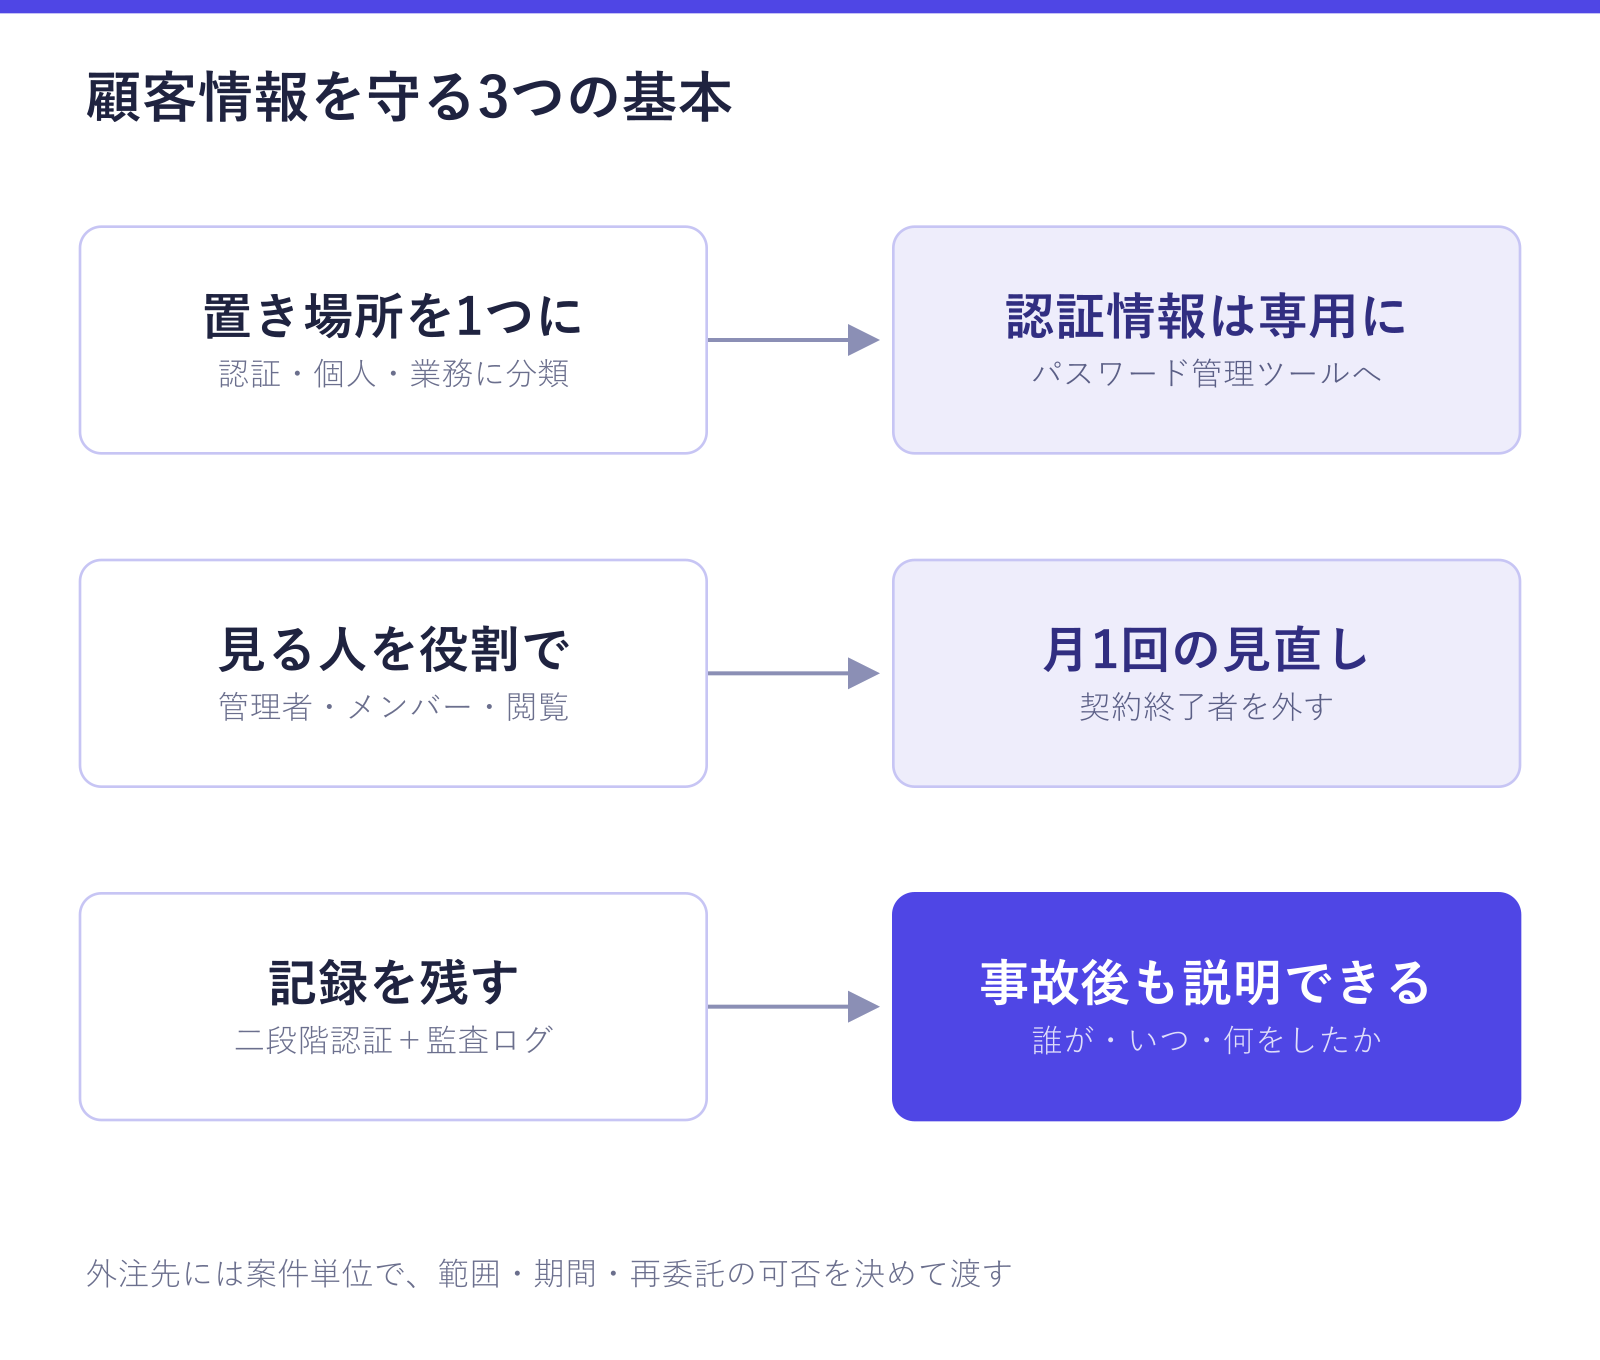
最初にやるべきことは、暗号化でも高度な監視でもなく、「置き場所を1か所に決める・見られる人を決める・見た記録が残るようにする」の3つです。 小さなチームでヒヤリとする出来事は、たいてい「どこにあるか把握していないファイルが、誰でも見られる場所に、いつからか置かれていた」という形をしています。まず散らばりを止めることが、いちばん効きます。
顧客情報管理のセキュリティとは、顧客から預かった情報を、必要な人が必要な範囲だけ扱える状態に保つ管理のことです。
この記事の要点
- 顧客情報を「認証情報・個人情報・業務情報」の3つに分け、認証情報はパスワード管理ツールだけに置く(共有シートやチャットに書かない)
- 権限は人ごとではなく「管理者/メンバー/閲覧のみ」などの役割で決め、月に1回アクセスできる人の一覧を見直す
- メール・クラウドストレージ・顧客情報を持つツールには認証アプリによる二段階認証をかけ、監査ログで「誰がいつ何をしたか」を残す
受託事業者の顧客情報はどこに散らばっているか
まず棚卸しから始めます。多くの受託チームで、顧客に関する情報は次のような場所に分かれています。
- 営業リストのスプレッドシート(担当者名・電話番号・メールアドレス)
- 見積書・請求書のPDFが入ったクラウドストレージ
- メールの受信箱と、チャットツールの過去ログ
- 個人のPCのデスクトップに置いたままの支給素材
- パスワード管理ツール、あるいは共有シートに書いたIDとパスワード
このうち危ないのは、下の2つです。個人PCのローカルは他の人から見えないので棚卸しから漏れますし、共有シートに書いたパスワードは、シートのURLを知っている全員に配っているのと同じ意味になります。
営業リストは特に見落とされがちです。受注前の見込み客の情報も、相手にとっては提供した個人情報です。個人情報保護委員会は、氏名だけのデータでも特定の個人を識別できるため個人情報に該当するとしています(出典:個人情報保護委員会「よくある質問 Q1-2(氏名だけのデータでも個人情報といえますか)」、2026年10月1日確認)。契約に至らなかった会社の担当者名と携帯番号が、何年も前のシートに残っていないか確認してください。営業リストそのものの作り方は営業リストの作り方で解説しています。
何を守るのか——顧客情報を3つに分けて考える
すべてを同じ強度で守ろうとすると続きません。扱いを3段階に分けます。
| 区分 | 中身の例 | 扱い方 |
|---|---|---|
| 認証情報 | サーバー・CMS・広告アカウントのID/パスワード、APIキー | パスワード管理ツールに限定。シートやチャットに書かない |
| 個人情報 | 先方担当者の氏名・メール・電話、応募者情報、会員データ | 置き場所を1つに集約し、閲覧できる人を指定する |
| 業務情報 | 見積・請求・議事録・進行中の企画 | チーム内は共有。外注先には必要な範囲だけ渡す |
分けておくと判断が速くなります。「これはどこに置くか」で迷ったときに、3つのどれかを選ぶだけで済むからです。
権限は「役割」で決める——人ごとに足していかない
小さなチームでよくあるのが、人ごとに個別のアクセス権を足していく運用です。参加したときに必要な分を渡し、必要になるたびに追加する。丁寧に見えますが、抜けたときに何を外せばいいのか誰にも分からなくなります。
代わりに、役割で決めます。
- 役割を3つ程度に決める(例: 管理者 / メンバー / 閲覧のみ)
- 役割ごとに、扱える情報の範囲を決める
- 人が加わったら、役割に当てはめる
- 契約が終わったら、役割から外す
外し忘れを防ぐには、月末の請求作業と同じタイミングで「いまアクセスできる人の一覧」を眺める習慣が有効です。月に1回、5分で終わります。
二段階認証は、顧客の環境より先に自社へ入れる
顧客のサーバーやCMSには二段階認証を提案する一方で、自社の営業リストやメールはパスワードだけで開けられる——受託ではよくある逆転です。
攻撃者から見ると、複数の顧客環境の認証情報をまとめて持っている受託事業者のアカウントは、顧客1社よりも価値があります。少なくともメール・クラウドストレージ・顧客情報を持つツールの3つには、TOTP(認証アプリに表示される、時間で切り替わるワンタイムコードを入力する方式)を有効にしてください。SMSより認証アプリのほうが安全です。米国国立標準技術研究所(NIST)の認証ガイドラインでも、SMSなど電話網を使った確認は「制限付き(restricted)」の手段と位置づけられています(出典:NIST「SP 800-63B Digital Identity Guidelines: Authentication and Authenticator Management」、2026年10月1日確認)。
「誰が見たか」の記録を残す
権限を決めても、実際にどう使われたかは分かりません。ここで効くのが操作ログ(監査ログ)です。
ログがあると、次の場面で助かります。
- 顧客から「この情報を誰が扱ったか教えてほしい」と聞かれたとき
- データが消えた・書き換わったときに、いつ・誰の操作かをたどるとき
- 契約が終わったメンバーのアカウントが、その後に使われていないか確認するとき
ログは事故を防ぐものではなく、事故のあとに説明できる状態を作るものです。説明できるかどうかは、取引を続けられるかどうかに直結します。
外注先に渡す情報は、案件単位で範囲を決める
協力会社に頼むとき、フォルダごと共有していないでしょうか。「そのほうが早いから」で渡した中に、他の顧客の見積書が混ざっていることがあります。
渡す前に、この3つを決めます。
- 範囲: この案件に必要な情報だけ。他案件が見えるフォルダは共有しない
- 期間: 納品と検収が終わったら共有を止める(終了日を決めてから渡す)
- 再委託: 相手がさらに別の人に頼む場合の可否を、発注時に文面で確認する
NDAを結ぶだけでは足りません。NDAは違反したときの取り決めであって、渡しすぎを止める仕組みではないからです。外注先とのやりとり全般は協力会社との情報共有のやり方も参考にしてください。

今日からの手順(30分)
- 顧客情報が入っている場所を、思いつくまま書き出す
- 認証情報 / 個人情報 / 業務情報の3つに分ける
- 共有シートやチャットに書いてある認証情報を、パスワード管理ツールへ移して元を消す
- メール・クラウドストレージ・顧客管理ツールに二段階認証をかける
- 「いまアクセスできる人」の一覧を作り、契約が終わっている人を外す
- 次回の見直し日をカレンダーに入れる(月1回)
完璧を目指さず、3と5だけでも先に済ませてください。この2つで、起きやすい事故のかなりの部分が減ります。
権限・二段階認証・監査ログを最初から備えたツールを使う
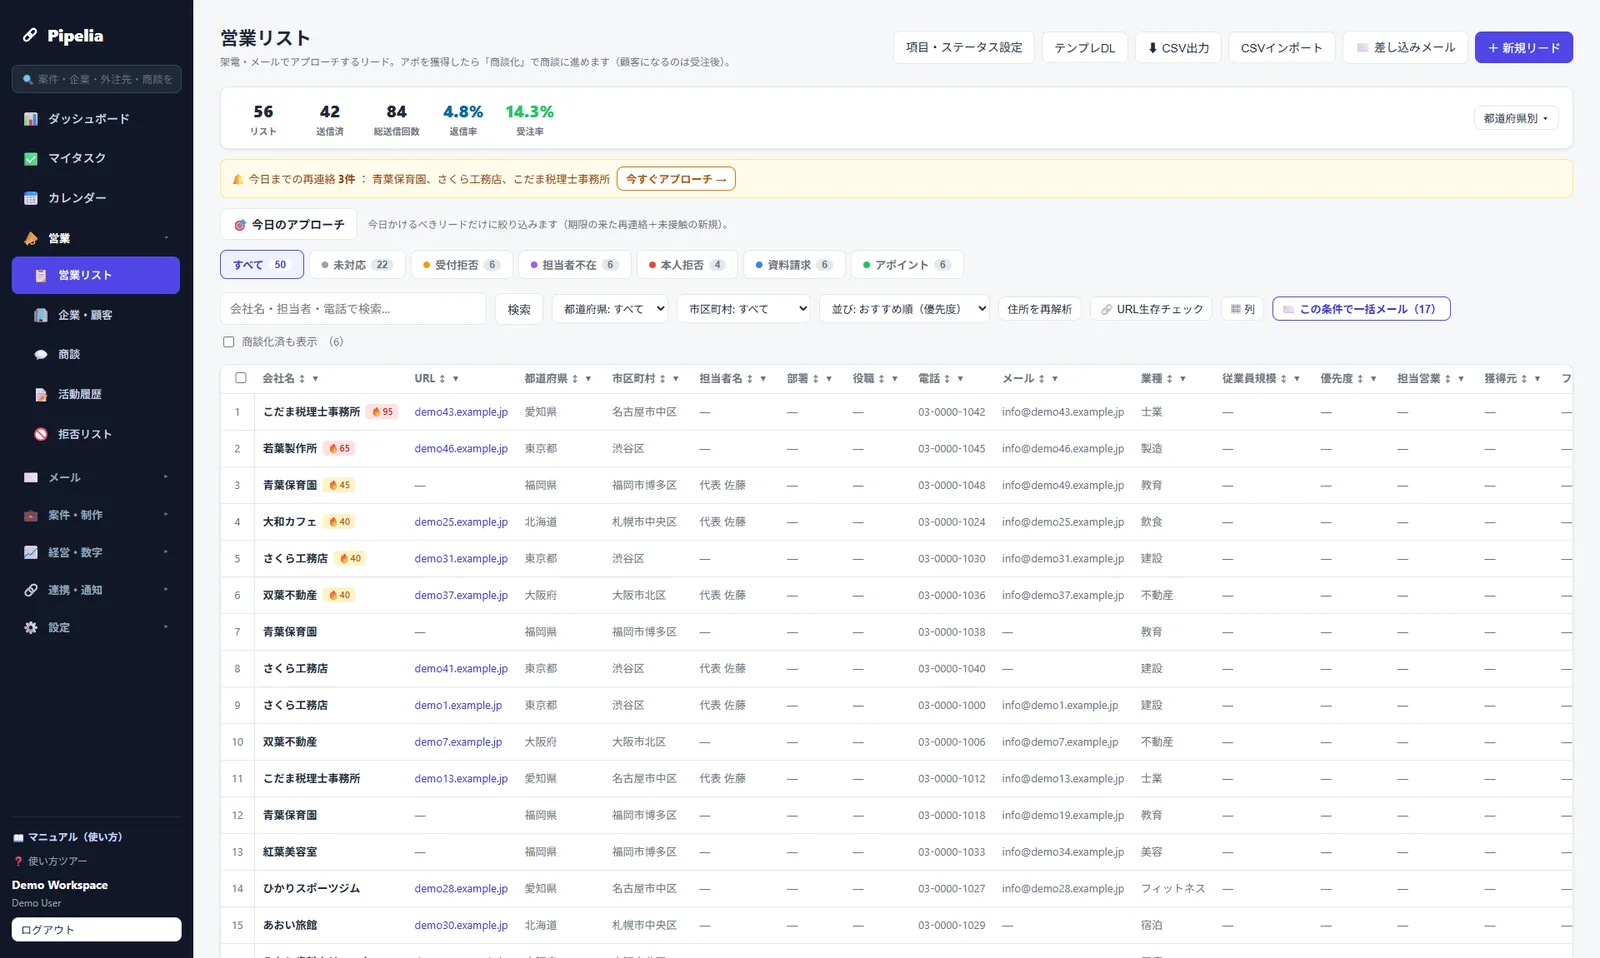
ここからは自社製品の紹介です。Pipeliaは営業リストから商談、受注、案件・工程、外注・発注、粗利・資金繰りまでが1本につながっているので、顧客情報の置き場所が1つになります。セキュリティ面では、役割ごとに扱える範囲を決めるロール権限、認証アプリによる二段階認証(TOTP)、誰がいつ何を操作したかを記録する監査ログを備えています。外注先とは組織間連携(Network)でつながり、共有されるのは件名・金額・納期・進捗・支払状況と、共有を選んだ工程だけです。
よくある質問
スプレッドシートで顧客情報を管理するのは危険ですか?
シートそのものが危険なのではなく、共有リンクの範囲と閲覧履歴の管理が難しいことが問題です。「リンクを知っている全員」で共有されたまま放置されやすく、誰がどのセルを見たかは残りません。当面続けるなら、共有先を個別のアカウント指定に変え、認証情報はシートに書かないでください。乗り換えの判断材料は営業リスト管理はスプレッドシートで十分かにまとめています。
1人でやっているのですが、権限管理は必要ですか?
アカウントを分ける必要はありませんが、二段階認証と、契約が終わった顧客の情報の削除・返却は1人でも必要です。むしろ1人のほうが、そのアカウントが破られたときに全顧客の情報が同時に露出します。認証を固くする優先度は高いと考えてください。顧客情報の項目立て自体は顧客管理のやり方を参照してください。
顧客から情報セキュリティのチェックシートを求められたらどうすればいいですか?
多くの場合、聞かれるのは高度な対策ではなく「誰が扱うか」「どこに保管するか」「終わったらどうするか」の3点です。この記事の棚卸しと役割の一覧、監査ログの有無を答えられれば、たいていの項目は埋まります。答えられない項目は、正直に「未対応」と書いて改善予定を添えるほうが、実態と違うことを書くより信頼されます。