保守を請け負っているPHPのサイトが何件あるか、すぐに答えられるでしょうか。PHPに、遠隔からサーバーを乗っ取られうる脆弱性が2件見つかりました。修正版は2026年10月21日に公開されています。
結論から書くと、PHPを8.5.12・8.4.27・8.3.36・8.2.35のいずれかへ更新することが、唯一の完全な対策です。PHP 8.1以前には公式の更新がないため、サポート中の版へ移るか、サーバー会社の対応を確かめます(出典:PHP公式「News Archive - 2026」、2026年10月22日確認)。
この記事では、修正版の確かめ方、すぐ更新できないときの暫定策、納品先の洗い出しと顧客への連絡を順番に説明します。
この記事の要点
- Webで動くPHP全般が対象。WordPressやプラグインの更新では直らない
- 修正版は8.5.12・8.4.27・8.3.36・8.2.35。8.1以前は公式の更新なし
- 保守契約の一覧から対象サイトを洗い出し、更新と顧客への連絡を進める
PHPの脆弱性CVE-2026-109618・109619とは
CVE-2026-109618・CVE-2026-109619とは、PHP開発チームが2026年10月21日に公表した、認証なしで遠隔からコードを実行されうる2件の脆弱性です。深刻度はどちらもCVSS v4.0で9.2のCriticalです(出典:GitHub php/php-src「GHSA-w8hw-w9fx-j79w」、2026年10月22日確認)。
PHP公式の説明では、仕組みは次の2つです。
- CVE-2026-109618:メモリ不足でPHPが中断されると、初期化の途中のデータを、後片付けの処理が正しいデータとして扱ってしまう
- CVE-2026-109619:解放済みのメモリを指す内部の状態が残り、同じワーカーが次に処理するリクエストで使われうる
対象は、PHP-FPM・Apacheのmod_php・php-cgi・FrankenPHP・LiteSpeedなど、Webのリクエストを処理するPHP全般です。公式はmod_phpの危険度が最も高いとしています。アプリのコードが動く前に、認証なしのリクエストで攻撃が成立する例が示されているためです(出典:PHP公式「News Archive - 2026」、2026年10月22日確認)。
WordPressの更新だけでは直らない理由
今回の脆弱性は、WordPressではなくサーバーで動くPHP本体にあります。そのため、WordPress本体やプラグインを最新にしても直りません。管理画面で「すべて最新です」と表示されていても、サーバー側のPHPが古ければ対象です。
修正済みのPHPバージョン一覧
修正版は系列ごとに1つずつ出ています。お使いの系列の版以上になっているかを確かめてください。
| 系列 | 修正版 | 補足 |
|---|---|---|
| 8.5 | 8.5.12 | ― |
| 8.4 | 8.4.27 | ― |
| 8.3 | 8.3.36 | ― |
| 8.2 | 8.2.35 | 2026年12月31日でサポート終了 |
| 8.1以前 | 公式の更新なし | 7.4・8.0・8.1向けにソースの修正だけ公開 |
| 8.6(開発版) | 8.6.0 RC4 | 本番では使わない |
(出典:PHP公式「News Archive - 2026」、2026年10月22日確認)
Linuxディストリビューションや延長サポートの提供元には、事前にパッチが渡されています。レンタルサーバーやOSのパッケージを使っている場合は、提供元の告知で更新の予定を確かめます。
WordPressサイトのPHPバージョンを確認する方法
PHPのバージョンは、次の3か所のどれかで確かめられます。8.3のような系列だけでなく、末尾の番号まで見るのがポイントです。
- WordPressの管理画面で「ツール」→「サイトヘルス」→「情報」タブを開き、「サーバー」の項目を見る(出典:WordPress.org「Site Health screen」、2026年10月22日確認)
- レンタルサーバーのコントロールパネルで、PHPの設定画面を見る
- SSHで入れるサーバーなら
php -vを実行する
php -v はコマンドライン用のPHPの版を表示します。Webを処理するPHP-FPMなどとは版が違うことがあるため、サイトヘルスでも確かめておくと確実です。
納品済みサイトを洗い出して更新する手順
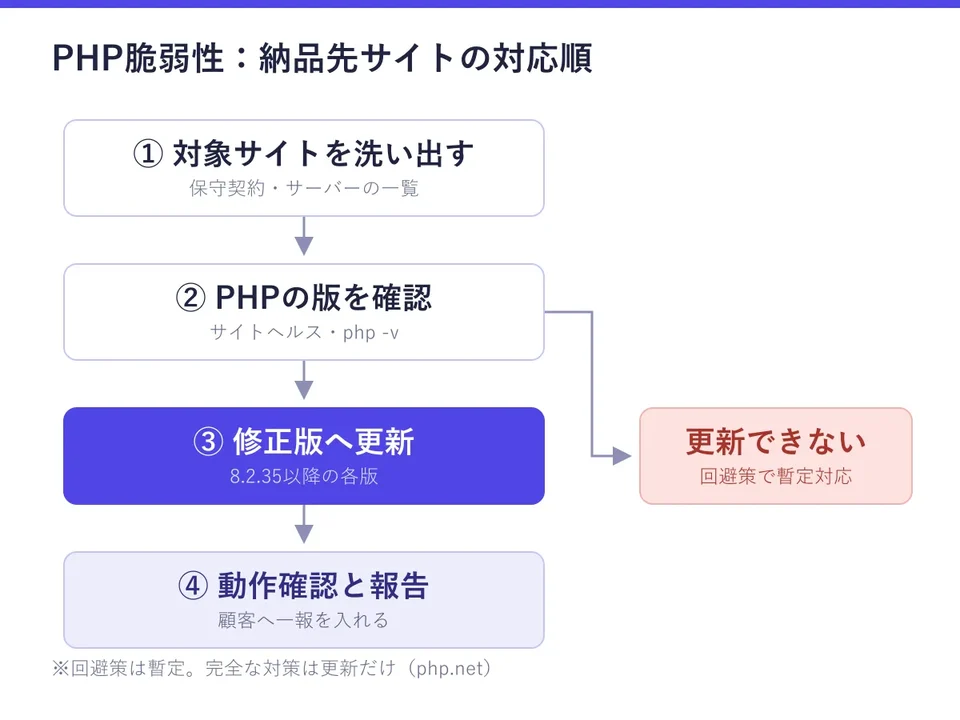
制作会社の場合、自社サイトより先に保守を請け負っている納品先が問題になります。手順は次の5つです。
- 保守契約とサーバー契約の一覧から、PHPで動くサイトをすべて書き出す(WordPress・EC-CUBE・独自のPHPなど)
- サイトごとにPHPのバージョンを確かめ、一覧に書き込む
- 修正版へ更新する。VPSならパッケージを更新し、PHP-FPMなどのワーカーをすべて再起動する
- トップページの表示・フォーム送信・管理画面へのログインを確かめる
- 対応した日時と結果を顧客に伝える
手順1で一覧が無いと、ここで時間がかかります。保守契約の管理表やドメイン・SSLの更新管理表に、サーバー会社とPHPの版の列を足しておくと、次の脆弱性でも同じ表で回せます。
保守契約に含まれないサイトから相談を受けることもあるでしょう。対応範囲と費用を先に決めておく考え方は「保守契約の作り方」にまとめています。
すぐに更新できないときの暫定策
サーバー会社の更新を待つ間などは、公式が示す設定で攻撃の経路を一部だけ減らせます。ただし公式は、どれも「安全にはならない」と明記しています。
| 対象 | 設定 | 注意点 |
|---|---|---|
| 109618 | memory_limit=-1 をFPMプールやApacheの設定で固定する | 根本のメモリ割り当て失敗は残る |
| 109618 | post_max_size を下げる(アップロード不要なら8M・必要なら32M) | upload_max_filesize はそれより小さくする |
| 109619 | session.upload_progress.enabled=0 にして全ワーカーを再起動 | ini_set() や .user.ini では効かない |
| 109619 | PHP 8.5は fatal_error_backtraces=0 にして全ワーカーを再起動 | 確認済みの経路だけを塞ぐ |
(出典:PHP公式「News Archive - 2026」、2026年10月22日確認)
memory_limit=-1 にすると、1つのリクエストがメモリを使い切るおそれがあります。公式はコンテナやcgroupでの上限を併用するよう勧めています。共有のレンタルサーバーでは変えられない項目が多いため、サーバー会社の更新を待つのが現実的です。
顧客への連絡で伝えること
顧客から「うちのサイトは大丈夫か」と聞かれる前に、こちらから一報を入れると安心につながります。伝える内容は次の3つで足ります。
- 影響の有無(PHPで動いているか、どの版だったか)
- 対応の内容と日時(いつ・どの版へ更新したか)
- 追加の作業や費用が必要か(保守契約の範囲内か)
連絡にあわせて、管理画面のアカウントや顧客情報の扱いを見直すのも一案です。考え方は「顧客情報のセキュリティ」で書いています。
PipeliaはPHPを使っていない
ここからは自社製品の紹介です。Pipeliaのホームページとアプリ(app.pipelia.com)は、どちらもPHPを使わない構成で動いています。今回の脆弱性の影響はなく、利用者の対応も不要です。詳しくはお知らせに掲載しています。
よくある質問
WordPressとプラグインを最新にすれば対策になりますか?
なりません。今回の脆弱性はWordPressではなく、サーバーで動くPHP本体にあります。WordPress本体やプラグインを最新にしても直らないため、PHPそのものを8.5.12・8.4.27・8.3.36・8.2.35などの修正版へ更新する必要があります。
PHP 7.4や8.1で動いているサイトはどうすればよいですか?
PHP 8.1以前には、PHP開発チームからの更新が提供されません。公式は7.4・8.0・8.1向けにソースの修正を公開していますが、自分でビルドする前提です。レンタルサーバーなら提供元に対応を確かめ、あわせて8.2以降への移行を進めるのが現実的です。
レンタルサーバーのサイトは何をすればよいですか?
まずサーバー会社の告知で、修正版への更新予定を確かめます。コントロールパネルでPHPの版を選べる場合は、選べる版に修正が入っているかも告知で確認します。更新後はトップページ・フォーム・管理画面へのログインを確かめ、顧客に結果を伝えます。